Pesan yang menyebut pemulihan akun RajaBotak Login perlu ditinjau hati-hati, terutama ketika pengguna tidak sedang meminta bantuan akses. Sebuah pesan dapat menggunakan nama merek atau bahasa mendesak tanpa menjadi bukti asalnya sah. Panduan ini menyajikan cara memeriksa konteks, tujuan, dan tindakan aman tanpa menyatakan bahwa situs pasti memakai email, SMS, atau alur reset tertentu.
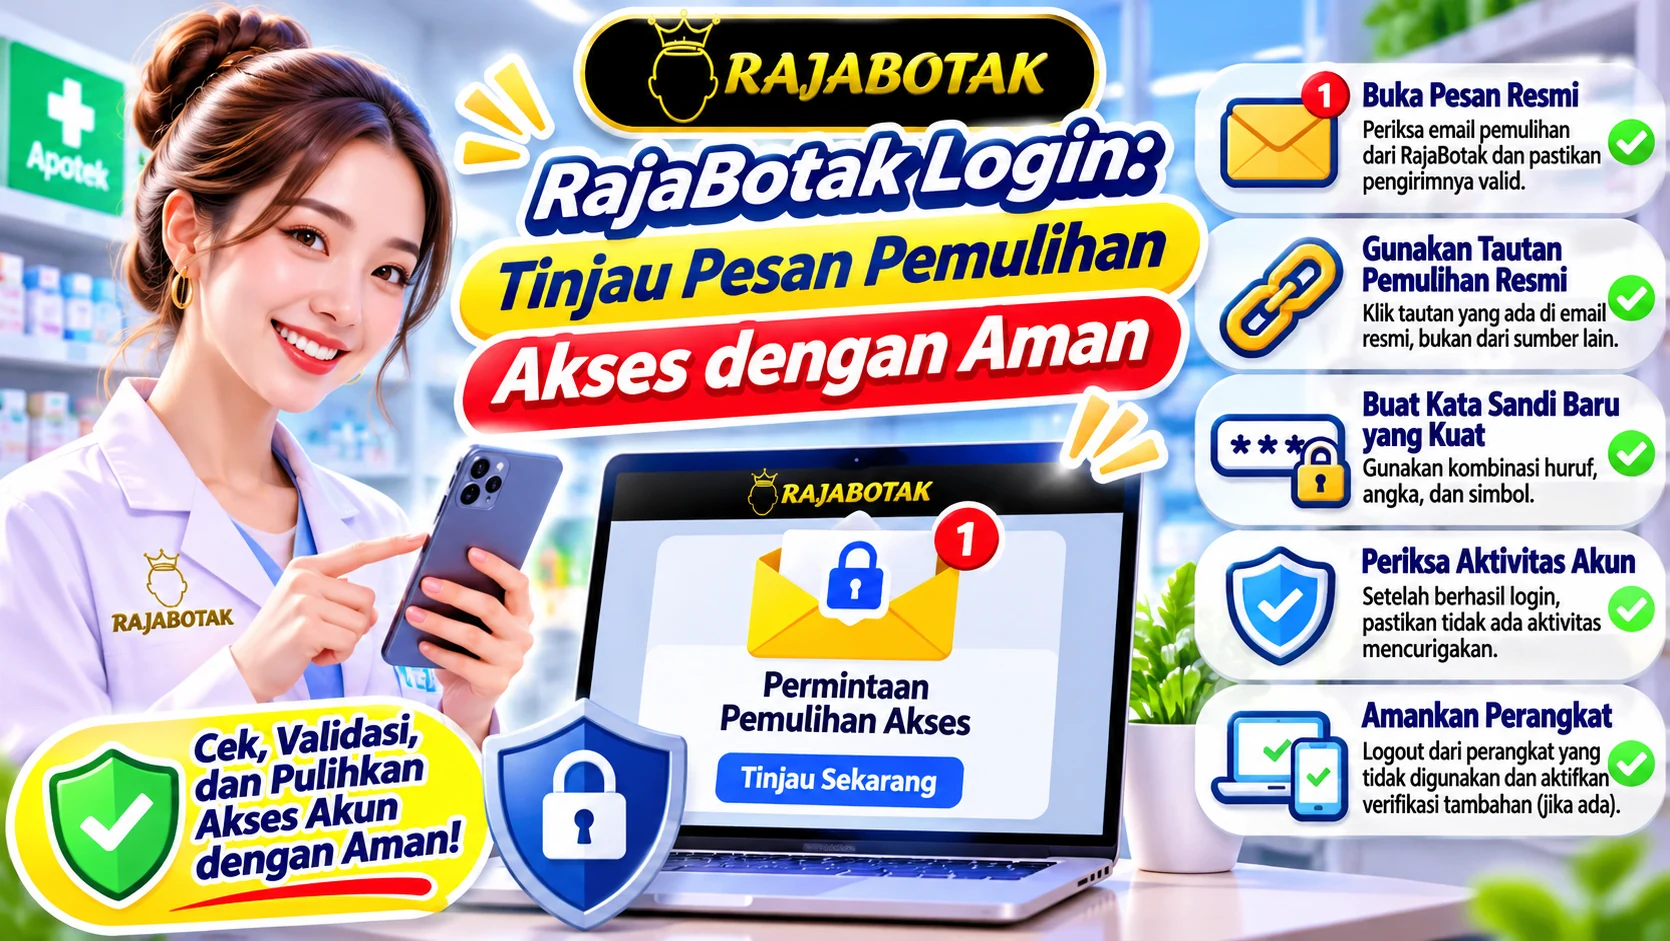
Mulai dari konteks: apakah Anda meminta pemulihan?
Jika baru saja menggunakan fitur pemulihan pada halaman yang Anda buka sendiri, periksa apakah petunjuk pada layar memang menyebut akan mengirim pesan melalui kanal tertentu. Jika tidak ada permintaan dari Anda, jangan menganggap pesan yang datang merupakan instruksi yang harus segera diikuti.
Nama pengirim, ikon, dan tata bahasa rapi bukan bukti tunggal. Penyalahgunaan identitas tampilan dapat terjadi. Sebelum melakukan tindakan, kembali ke halaman akun melalui alamat situs yang sudah Anda verifikasi dan lihat apakah ada prosedur yang benar-benar tersedia di sana.
Perhatikan permintaan yang tidak wajar
Waspadai pesan yang meminta kata sandi, kode sekali pakai, PIN, atau data sensitif lain melalui balasan chat maupun formulir yang tidak jelas. Jangan mengirim screenshot kode atau tautan rahasia kepada orang yang mengaku membantu. Pemulihan akses yang sah tetap perlu dilaksanakan sesuai mekanisme yang benar-benar tertera pada layanan.
Jika suatu pesan mencantumkan tenggat mendesak, berhenti sejenak untuk membaca konteks dan periksa sendiri dari situs. Artikel ini tidak mengklaim pesan dengan tenggat selalu palsu; indikator tersebut hanya alasan untuk meningkatkan pemeriksaan.
Gunakan matriks empat pertanyaan
Pertanyaan pertama: apakah proses ini dimulai dari tindakan saya? Kedua: apakah kanal pemberitahuan sesuai dengan petunjuk resmi yang tampak? Ketiga: apakah tautan mengarah ke domain dan halaman yang saya verifikasi sendiri? Keempat: apakah pesan meminta rahasia autentikasi dibagikan ke pihak lain?
Jika salah satu jawaban tidak jelas, jangan melanjutkan melalui pesan tersebut. Buka situs langsung dan gunakan area akun atau bantuan resmi yang tersedia. Untuk membedakan sandi dari kode autentikasi, rujuk panduan sandi dan kode verifikasi.
Catat masalah tanpa membocorkan akun
Jika perlu meminta bantuan, tulis waktu kejadian, jenis pesan yang tampak, dan langkah umum yang sudah dicoba. Hindari mengirim URL reset yang berisi token, kode verifikasi, sandi, atau data pembayaran. Anda tidak perlu membuktikan masalah dengan membuka informasi privat kepada publik.
Pilar RajaBotak Login memberikan konteks keamanan akses. Bila persoalannya adalah perpindahan perangkat, cek panduan pindah perangkat agar penyebab yang berbeda tidak dicampur dalam satu laporan.
Pertanyaan umum
Apakah semua pesan pemulihan berarti akun sedang diserang?
Tidak dapat disimpulkan begitu. Periksa konteks permintaan dan tindakan yang benar-benar terjadi.
Bolehkah membagikan kode agar admin membantu login?
Jangan membagikan kode autentikasi kepada orang lain.
Bagaimana jika fitur pemulihan tidak terlihat pada situs?
Jangan mengarang URL atau prosedur. Gunakan jalur bantuan yang ditampilkan situs.
Simulasi menilai dua pesan pemulihan yang berbeda
Pesan A diterima tepat setelah pengguna membuka mekanisme bantuan akses dari domain yang telah diverifikasi. Pesan B datang tanpa permintaan dan meminta pengguna membalas dengan kode verifikasi. Perbedaan pertama adalah konteks permintaan; perbedaan kedua adalah permintaan rahasia autentikasi. Pesan A tetap harus diverifikasi menurut petunjuk resmi, sedangkan instruksi membagikan kode pada pesan B tidak boleh diikuti.
| Pemeriksaan | Pesan setelah permintaan sendiri | Pesan tak diminta |
|---|---|---|
| Ada permintaan sebelumnya? | Ya, perlu cocokkan konteks | Tidak, tingkatkan kehati-hatian |
| Meminta kata sandi atau OTP dibalas? | Tidak boleh dianggap sah bila meminta rahasia | Jangan bagikan rahasia |
| URL tujuan dapat diverifikasi sendiri? | Periksa dari domain resmi | Jangan mengandalkan tautan di pesan |
| Tindakan aman | Ikuti mekanisme resmi yang benar-benar ada | Buka situs secara mandiri bila perlu |
Catatan verifikasi tanpa membuka token rahasia
Tuliskan waktu menerima pesan, kanal yang disebut, dan apakah Anda baru saja melakukan tindakan terkait. Cukup catat bahwa pesan mengandung tautan; jangan menyalin URL bertoken ke dokumen bersama atau meminta orang lain memeriksanya. Bila ada ancaman atau desakan palsu, tindakan aman adalah memverifikasi sumber melalui jalur yang diketahui, bukan bereaksi pada nada pesan.
Artikel ini tidak mengklaim RajaBotak menggunakan satu prosedur pemulihan tertentu, mengirim email atau SMS dalam waktu spesifik, atau memiliki fitur keamanan yang tidak dapat dilihat. Bila mekanisme bantuan akses tidak tersedia pada situs, gunakan jalur kontak publik yang benar; jangan mengarang alamat reset atau melakukan percobaan pada halaman yang tidak dikenal.
Latihan memeriksa waktu dan urutan dua pesan
Misalnya pengguna sendiri membuka bantuan akun pada pukul 10.00, lalu menerima pemberitahuan pukul 10.02. Urutan 2 menit ini dapat mendukung konteks permintaan, tetapi bukan bukti bahwa tautan atau pengirim pasti resmi. Bandingkan dengan pesan lain yang tiba pukul 14.00 tanpa permintaan dan meminta kode enam digit dikirim balik.
| Contoh pesan | Konteks | Tindakan yang aman |
|---|---|---|
| 10.02 setelah permintaan sendiri | Sejalan secara waktu | Verifikasi melalui domain resmi; jangan bagikan kode |
| 14.00 tanpa permintaan | Tidak sejalan dengan tindakan pengguna | Hindari instruksi pembagian OTP dan periksa secara mandiri |
Waktu penerimaan hanya satu dari beberapa petunjuk; pesan berbahaya dapat meniru waktu dan tampilan layanan. Tidak ada angka waktu tunggu resmi RajaBotak yang disimpulkan dari ilustrasi ini. Pengguna tidak perlu menyalin tautan bertoken atau tangkapan layar kode ke catatan bersama.
Kesimpulan
Gunakan konteks permintaan, kanal, tujuan dan jenis data yang diminta untuk menilai pesan terkait RajaBotak Login. Keamanan dimulai dari tindakan yang Anda verifikasi sendiri, bukan dari rasa mendesak pada isi pesan.